 ORKOM
Produit
Sécurité et hébergement
Vous nous confiez des factures, des contrats et des dossiers clients. Voici ce que nous en faisons, où ils sont stockés, et ce que vous pouvez en récupérer.
Ce qui est en place
Chaque ligne est vérifiable dans l'application ou dans les documents contractuels.
Qui accède à quoi
Ce que nous ne faisons pas de vos documents
- Ils n'entraînent aucun modèleNi les nôtres, ni ceux de nos sous-traitants. C'est écrit dans nos conditions et dans les contrats qui nous lient à eux.
- Vous choisissez le fournisseur de modèleDont des modèles hébergés en Europe. Le traitement ne part pas hors de l'Union sans que vous l'ayez décidé.
- Nous sommes sous-traitant, vous restez responsableAu sens de l'article 28 du RGPD, encadré par un accord de traitement signé avec vous.
Vos droits, en self-service
Export JSON depuis les paramètres, suppression de compte avec mot de passe et double authentification, suppression d'organisation en quatre temps, dont trente jours en lecture seule avec annulation possible avant purge.
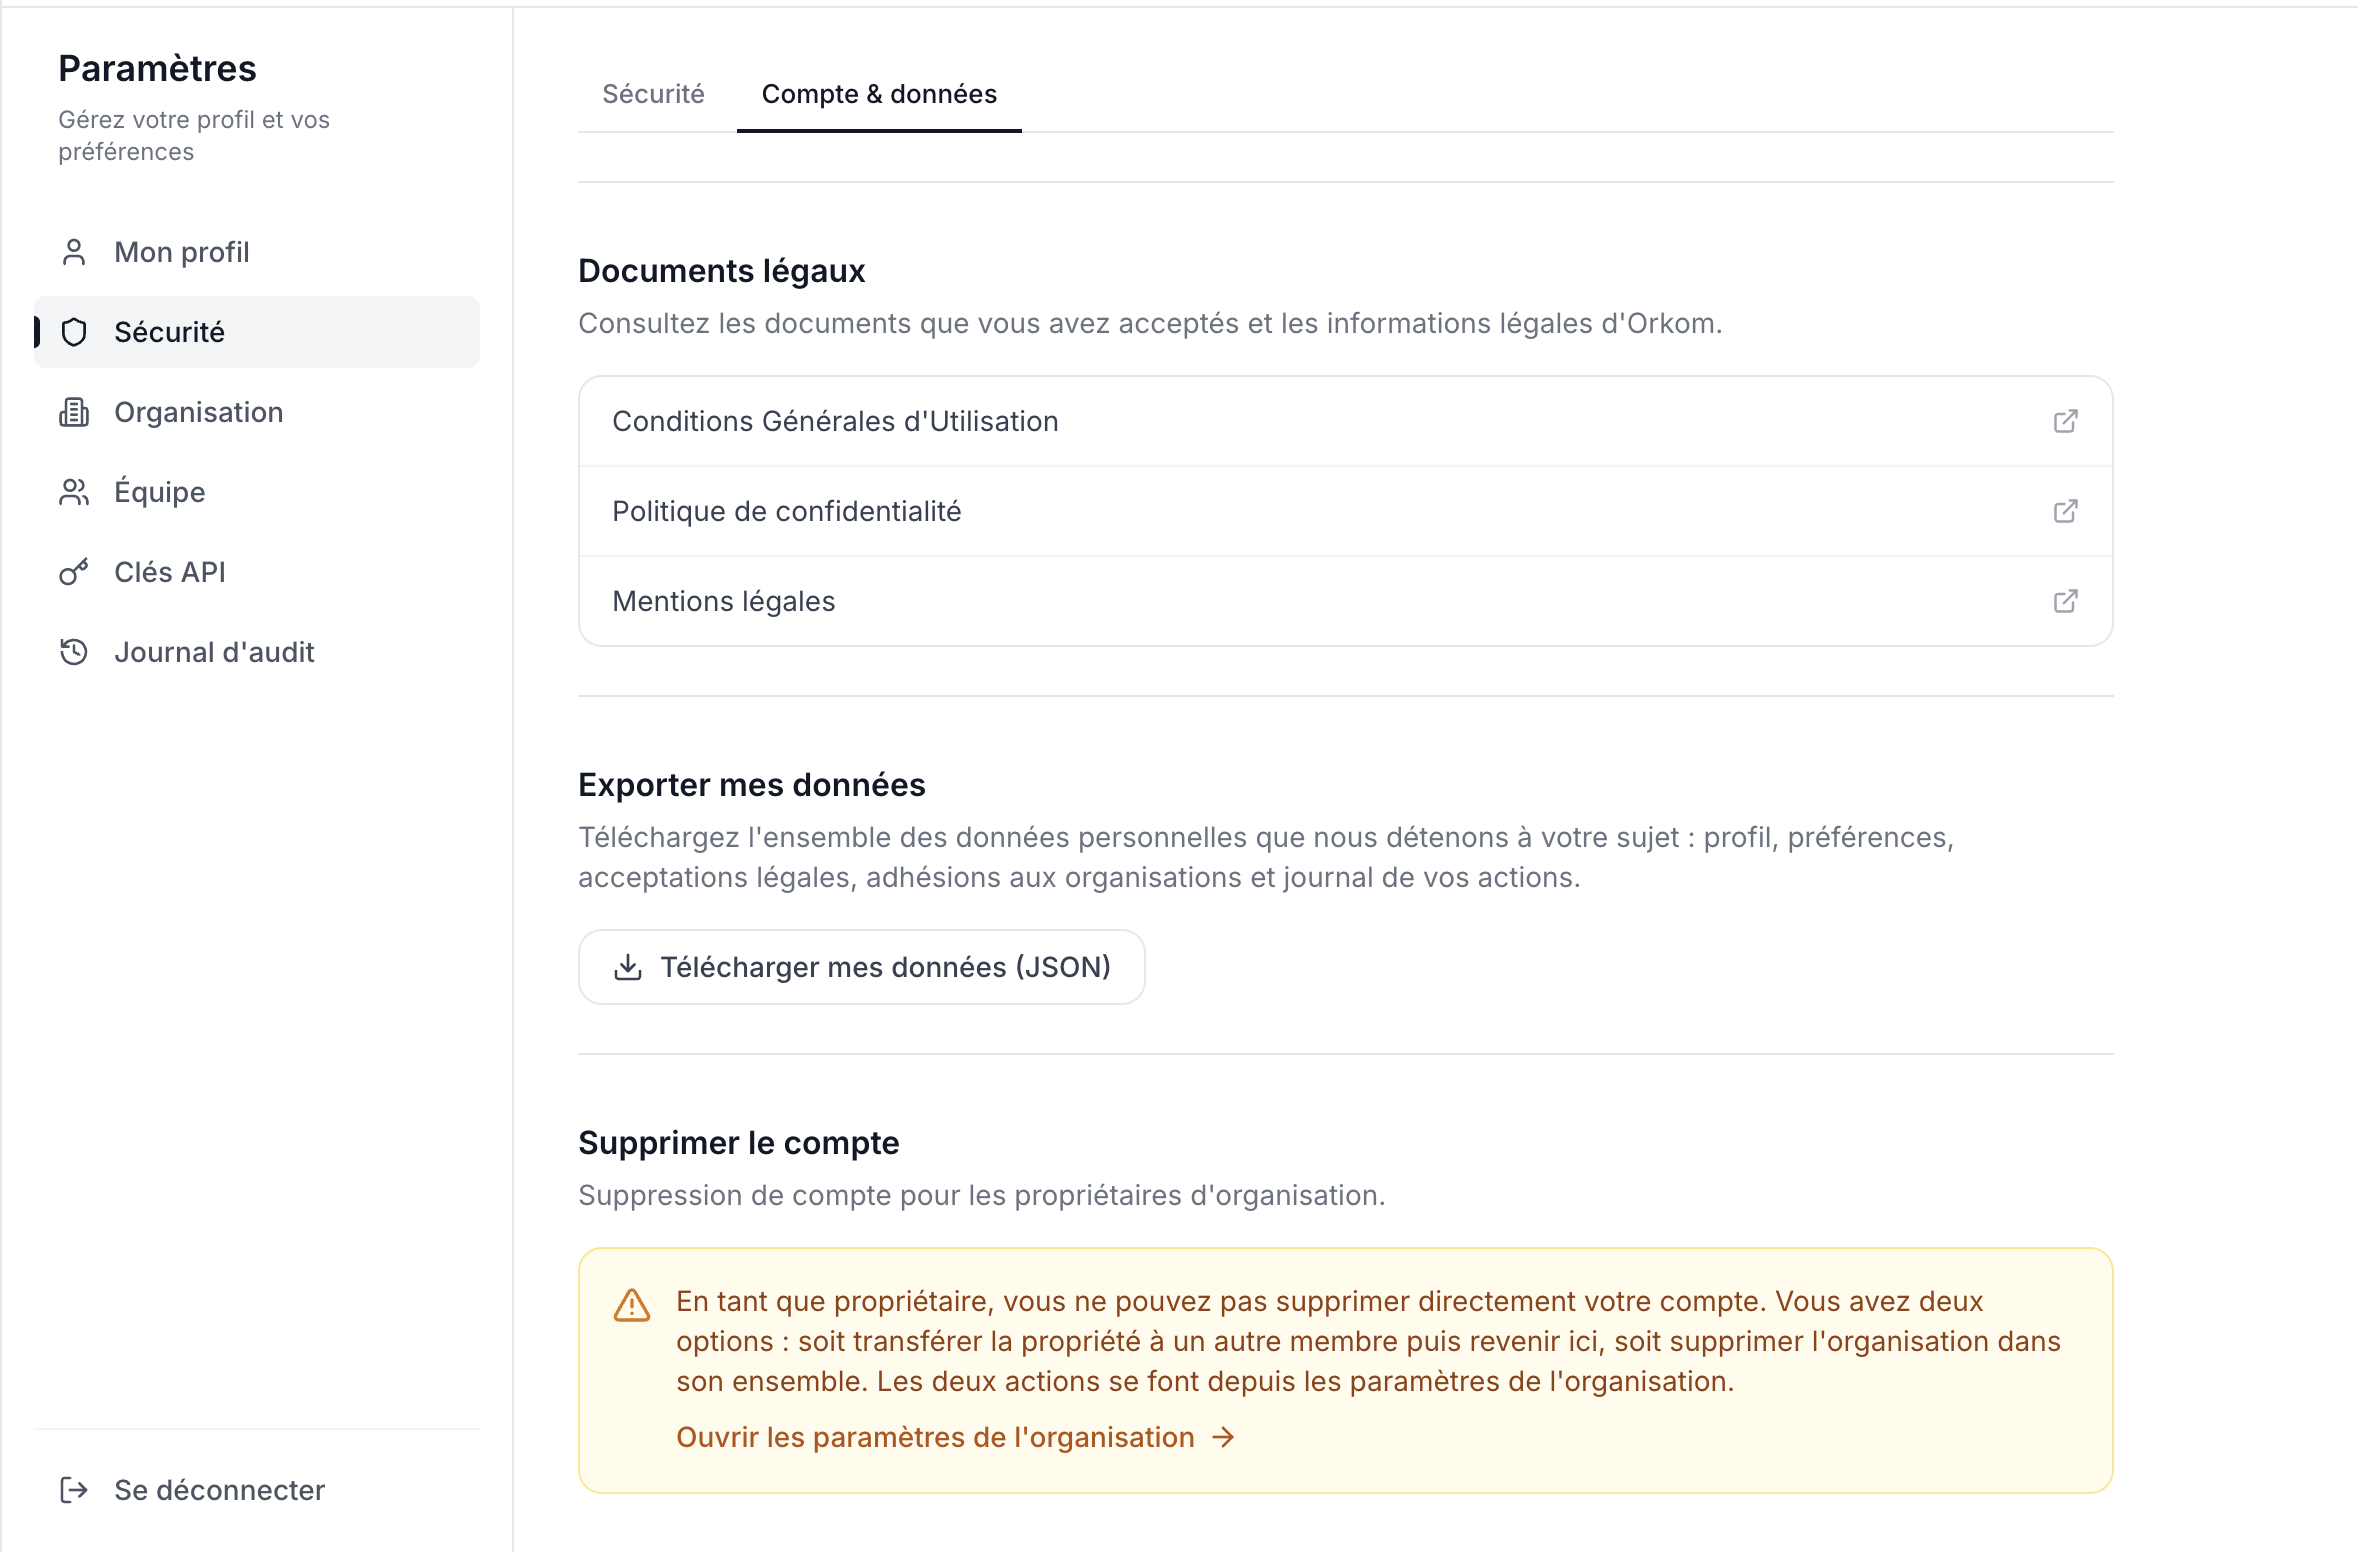
Des documents opposables
Accord de traitement au titre de l'article 28, conditions générales d'utilisation, politique de confidentialité, mentions légales. Ils sont publiés, versionnés, et l'application impose leur acceptation à chaque nouvelle version.
DPO désigné, notification de violation sous quarante-huit heures, droit d'audit annuel, clauses contractuelles types pour les transferts.
Questions fréquentes
Mes documents servent-ils à entraîner des modèles ?
Non. Ni les vôtres ni ceux d'aucun autre client. Les contrats qui nous lient à nos fournisseurs de modèles l'interdisent également.
Où sont hébergées les données ?
Dans l'Union européenne. Certains services annexes, comme l'envoi d'emails transactionnels, s'appuient sur des prestataires établis aux États-Unis, encadrés par les clauses contractuelles types. La liste complète figure dans notre politique de confidentialité.
Peut-on choisir le modèle qui traite les documents ?
Oui, dans les paramètres de votre organisation, dont des modèles hébergés en Europe.
Un accord de traitement est-il signé ?
Oui, avant toute mise en production. Nous agissons comme sous-traitant au sens de l'article 28 du RGPD.
Que se passe-t-il si nous arrêtons ?
Vous exportez vos données au format structuré, et nous supprimons ou anonymisons ce que nous détenons. Aucune rétention au-delà de ce que la loi impose.
Une question de votre DSI ?
On répond aux questionnaires sécurité et on signe l'accord de traitement avant la mise en production.